网络安全公司 Mandiant 的新研究基于对 2023 年披露的 138 个不同的被利用漏洞的分析,提供了有关攻击者利用漏洞的令人惊讶的统计数据。
研究结果,发布在 Google Cloud 博客上,揭示了供应商越来越多地成为攻击者的目标,攻击者不断减少利用零日和 N 日漏洞的平均时间。然而,并非所有漏洞对攻击者都具有同等价值,因为它们的重要性取决于攻击者的具体目标。
利用时间显着缩短
利用时间是一个指标,定义补丁发布之前或之后利用漏洞所需的平均时间。 Mandiant 的研究表明:
- 从 2018 年到 2019 年,TTE 为 63 天。
- 从2020年到2021年,下降到44天。
- 从2021年到2022年,TTE进一步下降至32天。
- 2023 年,TTE 仅持续 5 天。
看:(科技共和国高级版)
零日与 N 日
随着 TTE 不断缩小,攻击者越来越多地利用零日漏洞和 N 日漏洞。
是一种尚未修补的漏洞,通常不为供应商或公众所知。 N 天漏洞是补丁发布后首先被利用的已知缺陷。因此,只要目标系统上没有修补 N 天漏洞,攻击者就有可能利用该漏洞。
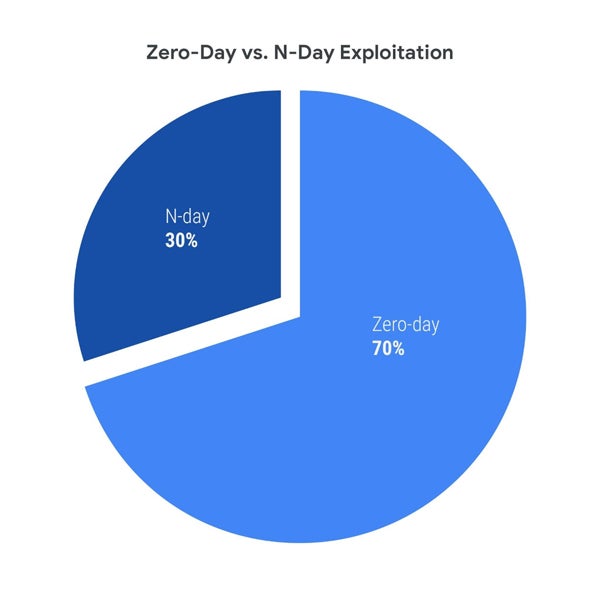
Mandiant 披露,2023 年 N 日与零日的比例为 30:70,而 2021 年至 2022 年该比例为 38:62。 Mandiant 研究人员 Casey Charrier 和 Robert Weiner 报告称,这一变化可能是由于零日漏洞利用和检测的增加,而不是 N 天漏洞利用的减少。威胁行为者也有可能在 2023 年利用零日漏洞进行了更成功的尝试。
研究人员写道:“虽然我们之前已经看到并继续预计随着时间的推移,零日漏洞的使用会不断增加,但到 2023 年,零日漏洞和 n 日漏洞利用之间的差异会更大,因为零日漏洞利用的速度超过了 n 日漏洞利用的速度比我们之前观察到的要严重。”
N日漏洞大多在补丁发布后的第一个月内被利用
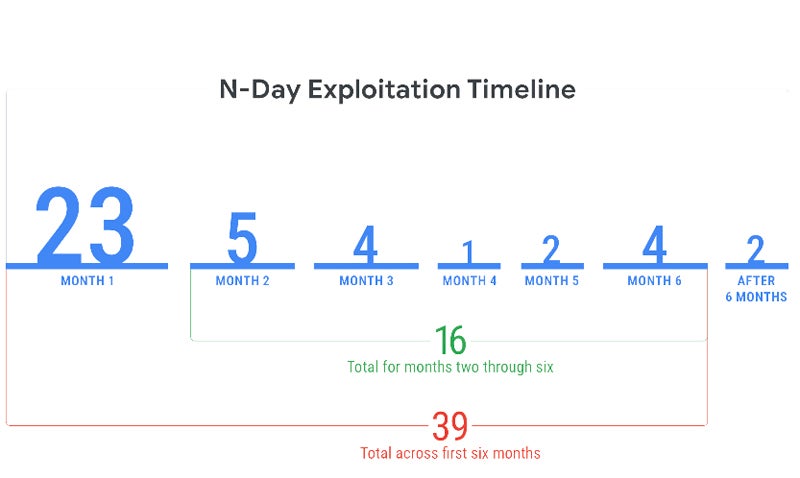
Mandiant 报告称,他们在修复程序发布后的第一个月内观察到 23 个 N 天漏洞被利用,但其中 5% 在一天内被利用,29% 在一周内被利用,超过一半 (56%) 在一个月内被利用。在修复程序发布的前六个月内,总共有 39 个 N 天漏洞被利用。
瞄准更多供应商
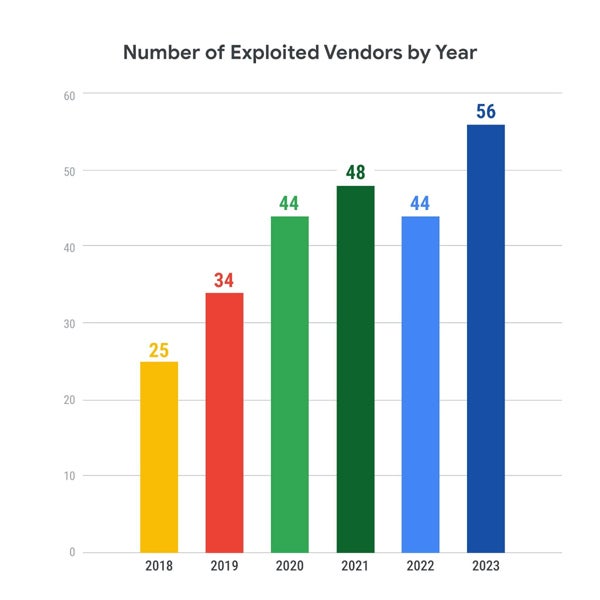
攻击者似乎在他们的目标列表中添加了更多供应商,目标列表从 2018 年的 25 家增加到 2023 年的 56 家。这使得每年都试图保护更大攻击面的防御者面临更大的挑战。
案例研究概述了剥削的严重性
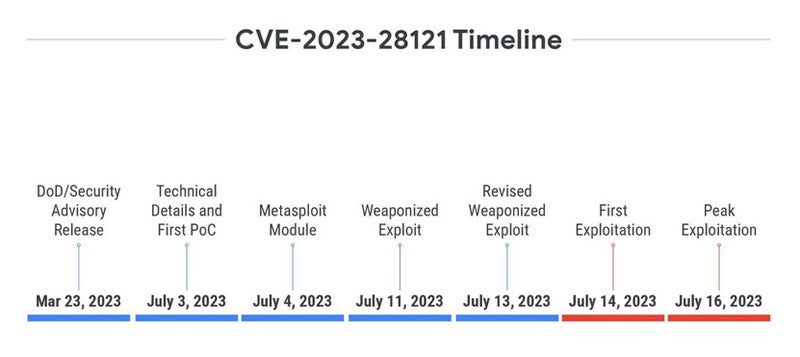
曼迪安特揭露了这起案件CVE-2023-28121WordPress 的 WooCommerce Payments 插件中存在漏洞。
2023 年 3 月 23 日披露,直到三个多月后,它才收到任何概念证明或技术细节,当时发布展示了如何利用它来创建管理员用户而无需事先进行身份验证。一天后,Metasploit 模块发布。
几天后,其他武器化的漏洞被发布。第一次利用是在修改后的武器化利用发布一天后开始的,两天后利用达到峰值,单日攻击次数达到 130 万次。正如 Charrier 和 Weiner 所说,该案例凸显了“由于功能性、大规模且可靠的漏洞公开可用,威胁行为者利用此漏洞的动机有所增加”。
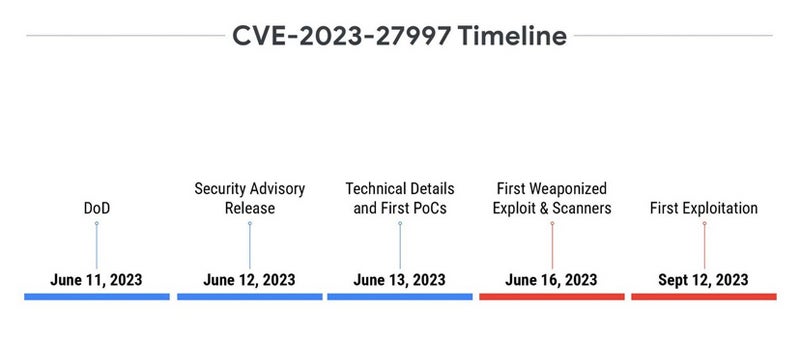
CVE-2023-27997 的情况有所不同。该漏洞称为 XORtigate,影响 Fortinet FortiOS 的安全套接字层 (SSL)/虚拟专用网络 (VPN) 组件。该漏洞于 2023 年 6 月 11 日被披露,甚至在一天后 Fortinet 发布官方安全公告之前,立即在媒体上引起热议。
披露后的第二天,两篇包含 PoC 的博客文章被发布,一篇非武器化的漏洞被发布在 GitHub 上,然后被删除。虽然兴趣似乎很明显,但在披露后仅四个月就出现了第一次利用。
观察到的时间线变化的最可能的解释之一是这两个漏洞之间的可靠性和易于利用性的差异。影响 WooCommerce Payments 插件的一个很容易被利用,因为它只需要一个特定的 HTTP 标头。第二个是基于堆的缓冲区溢出漏洞,该漏洞更难利用。在具有多种标准和非标准保护的系统上尤其如此,因此很难触发可靠的利用。
正如 Mandiant 所揭示的,一个重要的考虑因素还在于该漏洞的预期利用。
研究人员写道:“如果更符合他们的目标,那么将更多的精力用于开发更困难但‘更有价值’的漏洞是合乎逻辑的,而更容易利用和‘价值较低’的漏洞可能会给机会主义的对手带来更多价值。”
部署补丁并不是一件简单的任务
比以往任何时候都更加强制根据与漏洞相关的风险,尽快修复漏洞。
法国攻防安全公司 Quarkslab 首席执行官 Fred Raynal 告诉 TechRepublic,“给 2-3 个系统打补丁是一回事。给 10000 个系统打补丁就不一样了。这需要组织、人员、时间管理。所以即使补丁可用,通常也需要几天时间才能推送补丁。”
Raynal 补充说,有些系统需要更长的时间来修补。他以手机漏洞修补为例:“当Android源代码中有修复程序时,谷歌必须应用它。然后SoC制造商(高通、联发科等)必须尝试它并将其应用到自己的版本。然后手机制造商(例如三星、小米)必须将其移植到自己的版本。然后运营商有时会在构建固件之前定制固件,这不能总是使用最新版本的源代码。所以,在这里,补丁的传播时间......很长。这并不罕见。”找到当今手机中 6 个月前的漏洞。”
Raynal 还坚持认为可用性是部署补丁的关键因素:“有些系统可以承受失败!考虑一个石油平台或任何能源制造商:打补丁没问题,但如果补丁造成故障怎么办。不再有能源。那么最糟糕的是什么?关键系统未打补丁还是没有能源的城市?关键系统未打补丁,这是一个潜在威胁。没有能源的城市,是实际问题。”
最后,有些系统根本没有打补丁,雷纳尔表示:“在某些领域,打补丁是被禁止的。例如,许多制造医疗保健设备的公司会阻止用户打补丁。如果他们这样做,就会违反保修。”