在一项广泛的国际努力中,美国司法部、联邦调查局和多个全球执法机构揭露了“马格努斯行动”,该行动的目标是世界上两个最臭名昭著的信息窃取恶意软件网络 RedLine Stealer 和 META。
根据一个新闻稿该行动于 10 月 29 日发布,该行动导致多台服务器被扣押、对 RedLine Stealer 开发商的指控被揭开,并在比利时逮捕了两名嫌疑人。
RedLine 和 META 信息窃取者
META 和 META 是两种不同类型的恶意软件,称为“信息窃取者”或“信息窃取者”,旨在捕获敏感用户数据。 RedLine Stealer 的存在最初是报道2020 年,META 首先出现了2022年。
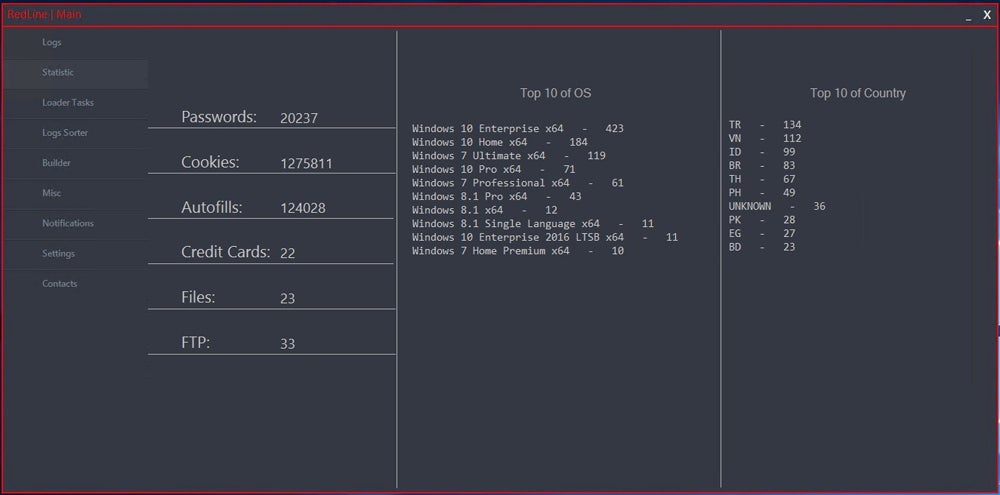
在一个面试META 恶意软件的一位代表透露,其开发最初依赖于 RedLine Stealer 的部分源代码,这些源代码是通过销售获得的。这两种恶意软件都能够从受感染的计算机窃取敏感信息,例如:
- 在线服务(包括电子邮箱)的用户名和密码。
- 财务信息,例如信用卡号或银行账户。
- 用于在在线服务上冒充用户的会话 cookie。
- 加密货币钱包。
看:(科技共和国高级版)
这两种恶意软件还提供绕过多因素身份验证的功能。被盗信息可以被恶意软件的控制者使用,但也可以在地下网络犯罪论坛或市场上作为称为“日志”的文件出售。
RedLine Stealer 和 META 已感染了全球数百万台计算机,并窃取了更多凭证。 Specops Software 是一家专注于密码安全的公司,报道RedLine Stealer 在短短六个月内捕获了超过 1.7 亿个密码,而 META 在同一时期窃取了 3800 万个密码。
据司法部新闻稿称,RedLine Stealer 还被用来对大公司进行入侵。
恶意软件即服务 (MaaS) 商业模式
这两个恶意软件系列都是通过恶意软件即服务商业模式出售的,网络犯罪分子购买许可证来使用恶意软件变体,然后发起自己的感染活动。这可以通过感染电子邮件、恶意广告、欺诈性软件下载、恶意软件侧载和即时消息来完成。不同的网络犯罪分子使用各种社会工程诱饵和技巧来感染受害者,包括伪造的 Windows 更新。
多台服务器,通信通道关闭
一个保证德克萨斯州西区授权执法部门查封 RedLine Stealer 和 META 使用的两个指挥和控制域。
两个域现在都显示有关该操作的内容。
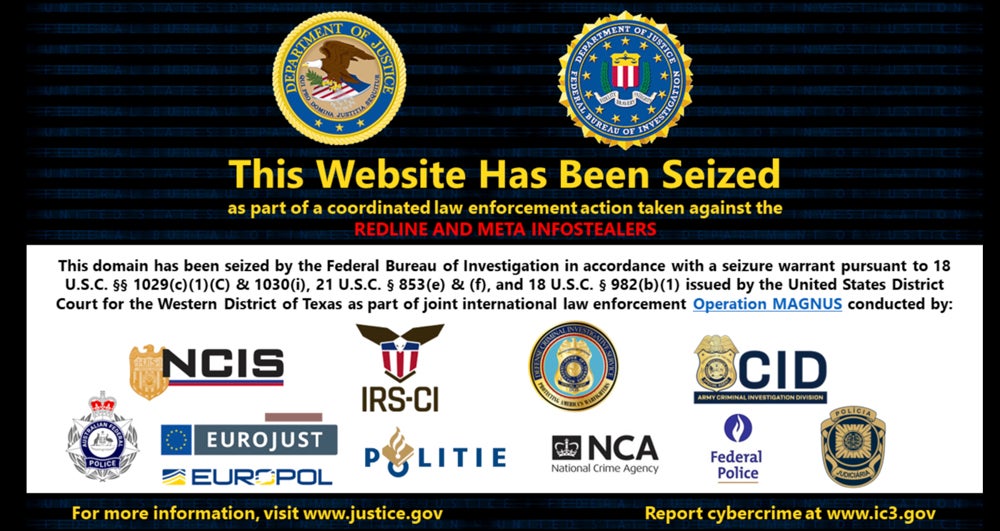
三台服务器已被关闭在荷兰,多个 RedLine Stealer 和 META 通讯渠道已被比利时当局关闭。
另外,一个网站关于“马格努斯行动”,向受害者提供信息和支持。该网站上显示的一段视频向使用 RedLine 或 META 的网络犯罪分子发出了强烈的信息,公开了一系列据说是 VIP 的昵称——“对警察非常重要”——并以手铐的图像和一条信息结束:“我们期待很快见到你!”
该网站还提供来自网络安全公司 ESET 的 RedLine/META 感染在线扫描仪。
美国司法部也已解封收费马克西姆·鲁多梅托夫 (Maxim Rudometov) 是 RedLine Stealer 恶意软件的开发者和管理员之一,他定期访问和管理基础设施。 Rudometov 还与用于接收和洗钱 RedLine 客户付款的各种加密货币钱包有关。
另外两个人也在比利时被拘留,但其中一人被释放,但没有向公众提供更多细节。
如何防范信息窃取者
信息窃取者可以通过多种方式感染计算机,这就是为什么所有系统和软件都必须更新和修补,以防止利用常见漏洞的感染。
此外,公司可以通过以下方式防范网络犯罪:
- 在所有系统上实施安全软件和防病毒软件。
- 部署多重身份验证还为需要身份验证的服务添加了安全保护层。
- 如果系统受到威胁,请更改所有密码。一旦窃取者从系统中删除,就必须执行此操作。
此外,用户切勿对不同的服务使用相同的密码。使用为每个服务或工具使用单个复杂密码是非常有效的,并且在组织中应该是强制性的。
披露:我在趋势科技工作,但本文中表达的观点是我的。