由于网络威胁形势不断发展,日志和事件数据变得过于劳动密集型,无法进行手动分析。因此,组织现在依赖于,通常称为 SIEM 工具,用于收集和分析这些数据类型以获得可操作的安全见解。
LogRhythm 和 Splunk 是 SIEM 市场上的两个重要参与者,许多组织部署它们来监视和管理安全事件、检测威胁并确保强大的安全态势。但两者有何区别呢?
本文全面比较了 LogRhythm 和 Splunk,研究了它们的功能、定价、优缺点。
下表概述了 LogRhythm 和 Splunk 中的主要功能。
| 实时监控 | ||
| 高级威胁检测 | ||
| 集中管理仪表板 | ||
| 易于部署 | ||
| 可定制的仪表板 | ||
| 威胁修复功能 | ||
| 用户和实体行为分析 (UEBA) | ||
LogRhythm 与 Splunk:定价
LogRhythm 定价
LogRhythm 采用灵活的定价和许可结构,具有无限的日志资源和用户。价格还以永久、订阅和无限数据为基础提供。
- 有关 LogRhythm 定价的更多详细信息,请联系其销售团队以获取适当的报价。
Splunk 定价
与 LogRhythm 类似,Splunk 也采用灵活的定价模型,如下所示。
- 工作量:根据客户在 Splunk 平台上运行的工作负载类型向客户收费。
- 摄取:在这里,客户根据他们带入 Splunk 平台的数据量付费。
- 实体:该计划基于使用 Splunk 的主机数量。
- 基于活动:这是基于 Splunk 监控的活动。
除了上述定价选项外,Splunk 用户还可以选择得到一个估计如果他们使用 Splunk 将收取多少费用。
LogRhythm 与 Splunk:功能比较
下面是 LogRhythm 和 Splunk 之间的直接比较。
部署选项
LogRhythm 用户拥有灵活的部署选项来满足不同的需求和目标。客户可用的部署选择包括自托管、基础设施即服务 (IaaS) 或与托管安全服务提供商合作。 LogRhythm Cloud 还提供云部署选项,它提供了软件即服务 (SaaS) 选择。
另一方面,Splunk 用户可以在分布式搜索或单实例部署中部署解决方案。此外,该软件还提供云、本地或多云格式。
数据分析
在数据分析方面,LogRhythm 的机器数据智能 (MDI) 功能可帮助用户理解数据。此功能在摄取时将数据置于上下文中并丰富数据。它还有助于将复杂的数据转化为易于理解的信息块,以提高数据分析的准确性。
Splunk 还拥有一个数据分析引擎,旨在收集、索引和管理大量数据,无论其格式如何。 Splunk的数据分析可以实时分析数据并动态生成模式。这消除了用户深入了解底层数据结构的需要,因为他们可以在没有任何先验知识的情况下轻松查询和探索数据。
可定制的仪表板
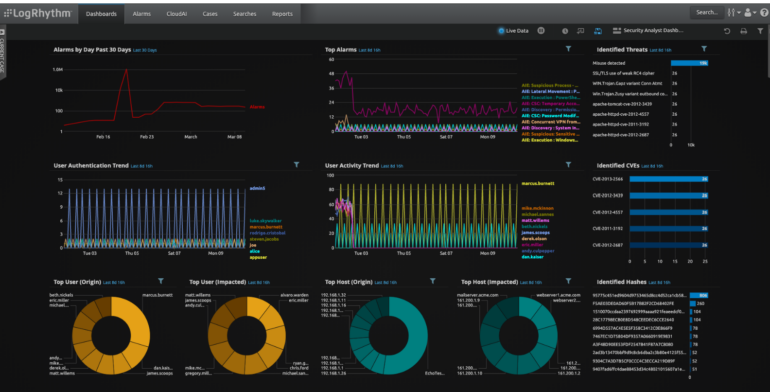
LogRhythm 允许用户以适合自己的方式自定义仪表板。例如,用户可以决定自定义报告模板、创建自定义日志详细信息报告、恢复报告的默认徽标、计划和管理计划的报告、重命名自定义仪表板以及决定将哪个仪表板设为公开或私有。
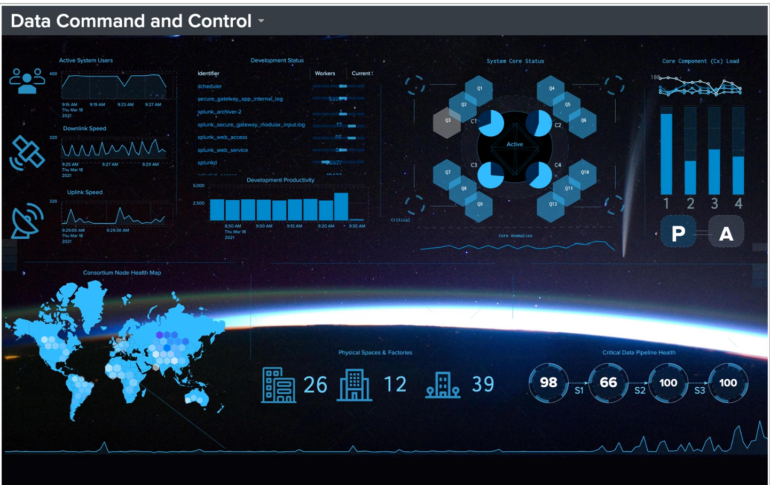
Splunk 还提供高度可定制的仪表板。用户可以从各种图表和其他虚拟化中进行选择来对其数据采取行动。例如,用户可以集成报告、图表和可重复使用的面板,以从数据中获得更多见解。此外,还可以选择为不同的用例和用户(例如业务、安全分析师、审计员、开发人员和运营团队)定制数据,以促进他们的运营。
集中日志和事件管理
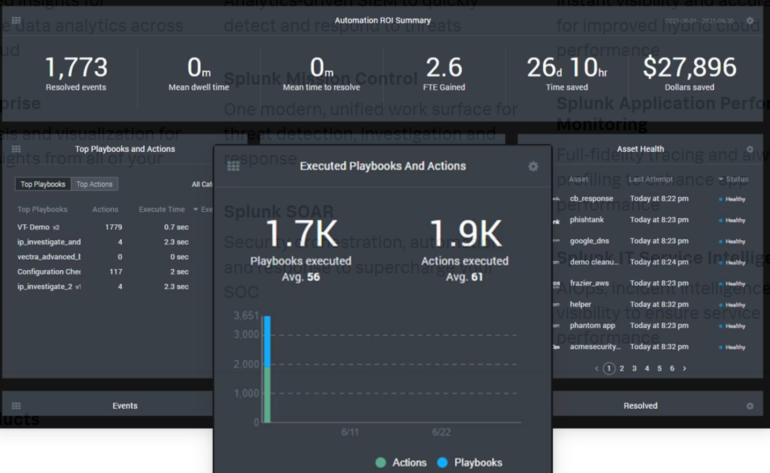
LogRhythm 提供集中式日志和事件管理,帮助用户收集、存储和分析来自各种来源的日志/事件,以用于审计、合规性和取证目的。还有案例管理和手册,它们提供事件管理功能以促进日志和事件管理流程。
同样,Splunk还提供了中央日志管理功能,允许用户收集各种来源的日志并将其存储在集中存储中。用户还可以对收集的日志进行加密,以防止未经授权的访问。
高级威胁检测
LogRhythm 和 Splunk 都为用户提供了高级威胁检测功能。 LogRhythm 通过结合机器分析和搜索分析来实现这一点。这些功能为用户提供了基于风险的监控策略,可以自动识别攻击和威胁并确定其优先级。
Splunk 还利用机器学习的力量来检测高级威胁和其他威胁1790 多项开箱即用检测适用于 MITRE ATT&CK、NIST、CIS 20 和 Kill Chain 等框架。
看:(科技共和国高级版)
LogRhythm 的优缺点
以下是 LogRhythm SIEM 解决方案的主要要点。
优点
- 用户可以将他们的安全和 IT 操作映射到现有框架,例如米特雷攻击&CK和美国国家标准技术研究所。
- 提供跨环境的实时可见性,以便轻松识别潜在威胁并确定其优先级。
- 集中日志管理支持。
- 提供用户和实体行为分析功能 (UEBA)。
- 提供免费培训视频。
缺点
- 复杂的定价计划。
- 定制功能并不广泛。
- 没有免费试用。
Splunk的优点和缺点
下面重点介绍了 Splunk 的优缺点。
优点
- 强大的日志分析功能,用于日志管理和分析。
- 提供 60 天免费试用。
- 通过机器学习进行高级威胁检测,以及针对 NIST、CIS 2、MITRE ATT&CK 和 Kill Chain 等流行框架的 1300 多种高级检测。
- 提供 50 多个免费培训课程和认证。
- 为用户提供的自动安全内容更新Splunk 威胁研究团队。
- 基于风险的警报可帮助用户将事件警报映射到网络安全框架,并将风险归因于用户和系统。
- 与流行的云平台集成,例如 AWS、Azure 和 Google Cloud Platform。
缺点
- 开始使用 Splunk 很困难。
- 没有定价细节可以让潜在用户了解他们将被收取的费用。
您的组织应该使用 LogRhythm 还是 Splunk?
LogRhythm 和 Splunk 之间的选择取决于多种因素,例如组织的规模、预算、特定的安全需求和专业知识。 LogRhythm 的综合平台、UEBA 功能、用户友好的界面和轻松部署使其成为寻求具有高级威胁检测功能的一体化 SIEM 解决方案的组织的合适选择。
另一方面,Splunk 强大的日志管理和分析功能、可扩展性和定制选项使其对于寻求高度可定制和可扩展日志分析功能的组织具有吸引力。此外,Splunk更适合高级技术用户。
方法论
此比较基于对 LogRhythm 和 Splunk 提供的特性、功能和定价信息的全面分析以及用户评论的见解。请务必注意,每个 SIEM 工具的适用性可能会根据组织的具体需求和要求而有所不同。因此,您应该评估这两种解决方案,以确定它们与您组织的安全策略的兼容性。
本文最初发表于 2023 年 8 月。由 Luis Millares 于 2025 年 1 月更新。