网络安全公司 Volexity 的新研究揭示了有关由名为 StormBamboo 的中文网络间谍威胁行为者部署的高度复杂的攻击。
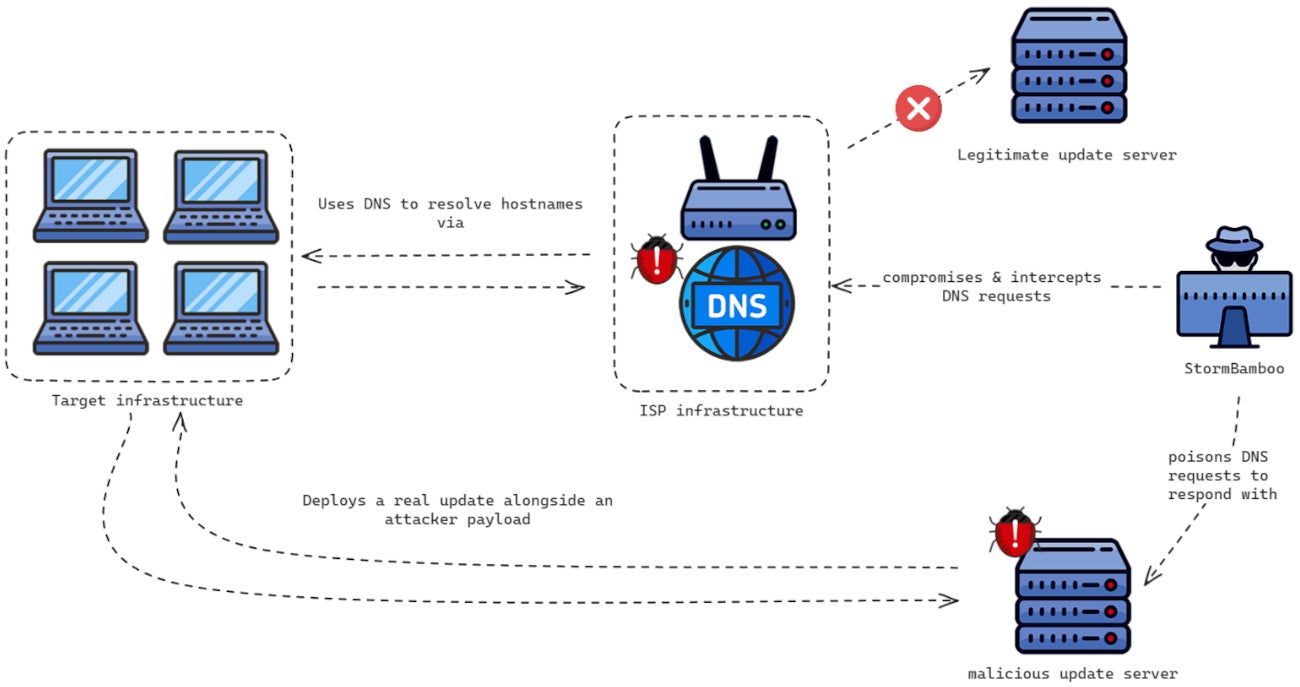
威胁行为者侵入 ISP,修改一些 DNS 答案,以响应来自请求合法软件更新的系统的查询。多家软件供应商成为目标。除了合法的更新文件之外,改变的响应还导致 StormBamboo 提供恶意负载。这些有效负载同时针对 macOS 和 Microsoft Windows 操作系统。
暴竹是谁?
StormBamboo(也称为 Evasive Panda、Daggerfly 或 Bronze Highland)是一个与中国结盟的网络间谍威胁组织,至少自 2012 年以来一直活跃。这个中文组织已将许多与中国利益一致的全球组织作为目标。
多年来,该组织的目标是中国大陆、香港、澳门和尼日利亚的个人。此外,它还针对东南亚、东亚、美国、印度和澳大利亚的实体,包括政府。
该组织长期以来一直致力于破坏合法基础设施,以通过自定义方式感染其目标专为 Microsoft Windows 和 macOS 操作系统开发。集团已部署水坑攻击,包括破坏特定网站以瞄准其访问者并用恶意软件感染他们。
StormBamboo 还能够运行供应链攻击,例如破坏软件平台,以谨慎地用恶意软件感染人们。
该集团还能够瞄准安卓用户。
ISP 受损、DNS 响应中毒
威胁行为者设法破坏目标的 ISP 基础设施,以控制该 ISP 的 DNS 服务器的 DNS 响应 - 主要包括将域名转换为 IP 地址,将其引导至正确的网站。控制服务器的攻击者可以使计算机向攻击者控制的 IP 地址请求特定域名。这正是 StormBamboo 所做的。
虽然尚不清楚该组织如何危害 ISP,但 Volexity 报告称 ISP 重新启动并使其网络的各个组件脱机,这立即停止了 DNS 投毒操作。
攻击者旨在更改多个不同合法应用程序更新网站的 DNS 答案。
看:
Volexity 的威胁研究员兼该出版物的作者 Paul Rascagneres 在一次书面采访中告诉 TechRepublic,该公司并不确切知道威胁行为者如何选择 ISP。
“攻击者可能做了一些研究或侦察来识别受害者的 ISP,”他写道。 “我们不知道其他 ISP 是否已受到损害;从外部识别它很复杂。StormBamboo 是一个激进的威胁参与者。如果这种操作模式对他们来说成功,他们可以在其他 ISP 上使用它来攻击其他目标。”
合法的更新机制被滥用
多家软件供应商已成为此次攻击的目标。
一旦用户的 DNS 请求发送到受感染的 DNS 服务器,它就会使用攻击者控制的 IP 地址进行响应,该地址为软件提供了真正的更新,但带有攻击者的有效负载。
Volexity 报告显示,多家使用不安全更新工作流程的软件供应商对此表示担忧,并提供了一个名为5K播放器。
该软件每次启动时都会检查“YoutubeDL”的更新。检查是通过请求配置文件来完成的,该文件指示是否有新版本可用。如果是,则从特定 URL 下载该文件并由合法应用程序执行。
然而,受损的 ISP 的 DNS 会将应用程序引导至修改后的配置文件,这表明存在更新,但会提供后门的 YoutubeDL 软件包。
恶意负载是一个 PNG 文件,其中包含 MACMA 或 POCOSTICK/MGBot 恶意软件,具体取决于请求更新的操作系统。 MACMA 感染 MacOS,而 POCOSTICK/MGBot 感染 Microsoft Windows 操作系统。
恶意负载
POCOSTICK,也称为 MGBot,是一种可能由 StormBamboo 开发的定制恶意软件,因为它尚未被任何其他组织使用过。埃塞特。该恶意软件自 2012 年以来就已存在,由多个模块组成,可实现键盘记录、文件窃取、剪贴板拦截、音频流捕获、cookie 和凭据盗窃。
相反,MACMA 允许键盘记录、受害设备指纹识别以及屏幕和音频捕获。它还为攻击者提供命令行并具有文件盗窃功能。谷歌最初于 2021 年报告存在 MACMA 恶意软件,使用水坑攻击进行部署。
谷歌称,谷歌的攻击并未归因于威胁行为者,但它的目标是一家媒体机构和一个著名的民主劳工和政治团体的香港网站访问者。此攻击与 StormBamboo 的目标一致。
Volexity 还注意到最新的 MACMA 版本与另一个恶意软件家族 GIMMICK 之间存在显着的代码相似性。风暴云威胁演员。
最后,在受害者 macOS 设备遭到入侵后的一个案例中,Volexity 发现攻击者部署了恶意的 Google Chrome 扩展程序。混淆的代码允许攻击者将浏览器的 cookie 泄露到攻击者控制的 Google Drive 帐户。
软件供应商如何保护用户免受网络威胁?
Rascagneres 告诉 TechRepublic,Volexity 发现了来自不同软件的几种有针对性的不安全更新机制:5k Player、Quick Heal、Sogou、Rainmeter、Partition Wizard 和 Corel。
当被问及如何在软件供应商层面保护和改进更新机制时,研究人员坚持认为“软件编辑者应该强制执行 HTTPS 更新机制,并检查下载更新的网站的 SSL 证书。此外,他们应该对更新进行签名,并在执行之前检查此签名。”
为了帮助公司检测其系统上的 StormBamboo 活动,Volexity 提供了 YARA 规则来检测不同的有效负载,并建议阻止公司的妥协指标提供。
披露:我在趋势科技工作,但本文中表达的观点是我的。